PuTTY에서 키가 안 읽히거나 서버가 키를 거절하면 키 형식부터 확인한다. PuTTY는 자기 형식의 .ppk를 읽고, OpenSSH 서버는 OpenSSH 형식의 공개키 한 줄을 읽는다. 둘이 어긋나면 에러가 난다.
해결은 두 가지다. .pem은 PuTTYgen으로 .ppk로 저장해 PuTTY에 지정하고, 서버에는 PuTTYgen 위쪽 칸의 한 줄짜리 공개키를 붙인다.
나는 2022년쯤 EC2를 처음 만지면서 개인 Windows PC에서 AWS 가이드대로 PuTTY와 PuTTYgen을 썼다. 지금은 WSL의 ssh를 주로 쓰고, 가끔 PowerShell에서 Windows 내장 OpenSSH의 ssh.exe를 쓴다. 새 키만 만들 거라면 Windows 내장 OpenSSH의 ssh-keygen으로도 접속까지 된다. PuTTYgen은 ppk가 필요할 때 꺼내는 도구다.
PuTTYgen으로 만든 공개키, 서버에는 어느 칸을 붙이나
창 위쪽에 있는 한 줄짜리 칸의 내용을 붙인다. Save public key로 저장한 파일은 여러 줄짜리 다른 형식(RFC 4716)이라 OpenSSH 서버의 authorized_keys에 넣으면 인증이 거절된다.
PuTTY 공식 문서 기준으로 이 칸의 이름은 "Public key for pasting into OpenSSH authorized_keys file"이다. 이름 그대로 서버에 붙이라고 만든 칸이다.
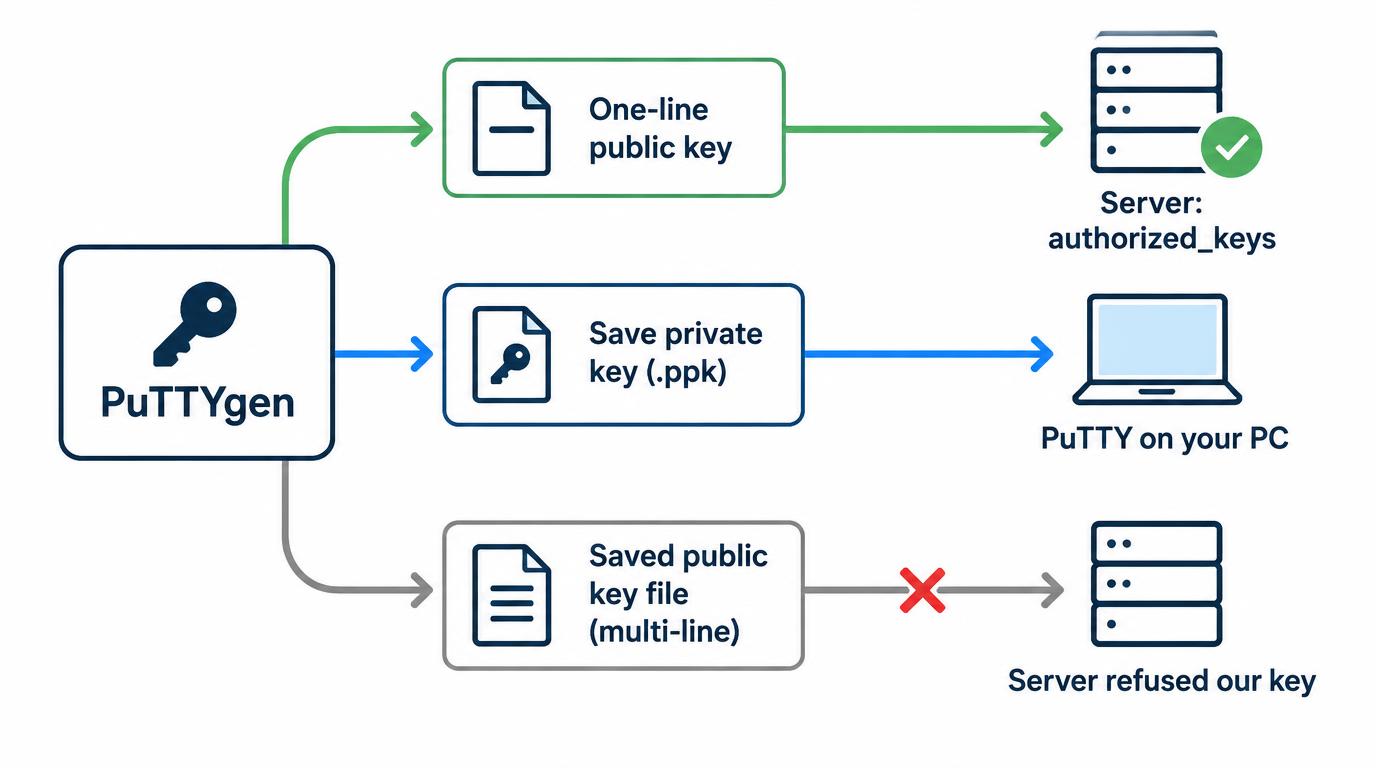
나는 이걸 한 번 틀렸다. 저장해 둔 공개키 파일을 열어 그대로 붙였고, 접속하자 터미널 창에 이 메시지가 한 줄로 떴다.
Server refused our key
처음에는 authorized_keys 권한과 계정명부터 의심했다. 둘 다 맞았는데도 안 됐고, 30분쯤 지나서야 붙인 내용의 형식이 문제라는 걸 알았다. 위쪽 칸의 한 줄로 바꿔 붙이니 바로 들어갔다.
서버 쪽 sshd 설정은 SSH 키 인증 껐는데 왜 여전히 비밀번호로 들어가질까에서 따로 다뤘다.
.pem을 불렀더니 Unable to use key file이 떴다
AWS에서 받은 .pem은 PuTTY가 바로 읽지 못한다. PuTTYgen으로 .ppk로 바꿔 저장해야 한다.
나도 EC2 Ubuntu 서버에 접속하면서 .pem을 PuTTY에 그대로 불러 보았다. 결과는 아래 에러였다.
Unable to use key file
PuTTYgen에서 .pem을 불러온 뒤 private key로 저장하면 .ppk가 나오고, 이 파일을 PuTTY에 지정하니 접속됐다. 내가 해 본 방향은 pem에서 ppk뿐이다. 반대로 ppk를 OpenSSH 형식으로 내보내는 기능은 공식 문서 기준으로 PuTTYgen의 Conversions 메뉴에 있다.
내가 겪은 두 에러를 정리하면 이렇다.
| 에러 | 원인 | 조치 |
| Unable to use key file | .pem을 .ppk로 바꾸지 않고 PuTTY에 지정했다 | PuTTYgen으로 불러와 .ppk로 저장 |
| Server refused our key | Save public key로 저장한 여러 줄 파일을 authorized_keys에 붙였다 | 위쪽 칸의 한 줄을 붙임 |
앞의 에러는 클라이언트가 키를 못 읽는 문제이고, 뒤의 에러는 서버가 키를 못 알아보는 문제다.
키 파일마다 읽는 쪽이 다르다.
| 파일 | 누가 읽나 | 어디에 쓰나 |
| .ppk | PuTTY 계열 도구 | PuTTY 접속 시 개인키로 지정 |
| OpenSSH 개인키(.pem) | OpenSSH의 ssh (맥, 리눅스, WSL, Windows 내장 ssh) | 해당 ssh로 접속. PuTTY에는 바로 못 쓴다 |
| OpenSSH 공개키 한 줄 (PuTTYgen 위쪽 칸) | 서버의 sshd | 서버의 authorized_keys에 붙임 |
| Save public key로 저장한 파일 | RFC 4716 형식. OpenSSH authorized_keys용이 아님 | OpenSSH 서버의 authorized_keys에 넣으면 거절됨 |
Pageant로 passphrase를 한 번만 입력할 수 있나
가능하다. Pageant에 키를 올려 두면 Pageant를 켜 둔 동안 passphrase는 그 한 번만 입력하면 된다.
나는 키에 passphrase를 걸었다. 접속할 때마다 입력하면 번거로울 것 같았는데, Pageant에 올려 두니 그런 부담이 없었다.
키 타입은 Ed25519냐 RSA냐
새 키는 Ed25519로 만든다. 기존 RSA 키는 한꺼번에 바꾸지 않고 하나씩 교체하는 쪽이 현실적이고, 지금도 그렇게 판단한다.
예외가 있었다. 오래된 OpenSSH를 쓰는 사내 장비가 Ed25519를 몰라서, 그 장비용으로 ssh-keygen으로 RSA 키를 따로 만든 적이 있다. 원인은 PuTTY가 아니라 장비 쪽 OpenSSH 버전이었다.
그래서 키 타입은 접속할 대상이 정한다. 대상이 Ed25519를 받으면 Ed25519, 못 받으면 그 대상에만 RSA를 쓴다. PuTTYgen 문서는 RSA는 2048비트면 대부분 충분하다고 하고, Ed25519는 255비트를 안내한다.
2026년에도 PuTTYgen을 쓸 이유가 있나
일부러 쓸 이유는 없다고 본다. 맥과 WSL은 OpenSSH 키 하나로 되는데 PuTTY만 ppk로 따로 바꿔야 해서 PuTTY는 접었다. 지금 개발용 PC(Windows 11 Home, 빌드 26200)에는 PuTTY가 깔려 있지 않다.
초보자에게 권하는 건 OpenSSH 형식이다. 맥, 리눅스, WSL, Windows 내장 ssh가 키 하나로 다 되는데, ppk는 PuTTY 계열 도구에서 쓰는 형식이기 때문이다.
PuTTYgen을 꺼내는 경우는 하나다. ppk만 받는 도구가 있을 때 변환하는 용도다.
자주 묻는 질문
.ppk와 .pem은 뭐가 다른가요?
.ppk는 PuTTY 계열 도구가 읽는 개인키 형식이고, AWS에서 받는 .pem은 OpenSSH 쪽 개인키 형식이라 PuTTY가 바로 읽지 못합니다. PuTTY에 쓰려면 PuTTYgen으로 .ppk로 저장해야 합니다.
PuTTYgen 없이도 SSH 키를 만들 수 있나요?
됩니다. Windows 내장 OpenSSH의 ssh-keygen으로 키를 만들어 접속까지 해 봤고, PuTTYgen은 ppk가 필요한 도구가 있을 때만 꺼내면 됩니다.
참고 자료
- PuTTY User Manual: PuTTYgen: 공개키 칸 이름, 공개키 저장 형식, Conversions 메뉴, 키 크기
- PuTTY User Manual: Pageant: 키를 메모리에 올려 passphrase 입력을 줄이는 방식
- AWS: PuTTY로 Linux 인스턴스 연결: PuTTY가 PEM을 직접 지원하지 않고 PuTTYgen으로 PPK로 변환해야 함
- Microsoft Learn: OpenSSH for Windows 키 기반 인증: Windows 내장 ssh-keygen.exe로 키 생성
'IT > Cloud · DevOps' 카테고리의 다른 글
| CI/CD 도입 후기, 오래 막힌 건 코드가 아니었다 (0) | 2026.10.17 |
|---|---|
| data mesh에 Kafka가 필요한 조건 3가지 (0) | 2026.10.15 |
| ARM 서버 비용 절감, Java보다 먼저 볼 것 (0) | 2026.10.10 |
| Kafka lag, consumer 늘리기 전 확인순서 (0) | 2026.10.06 |
| 이중화와 백업 차이: replica는 실수도 복제한다 (0) | 2026.10.06 |